كيفية إعداد سيرفر Ubuntu وتأمينه باستخدام SSH وUFW: دليل شامل للمبتدئين
خطوات عملية لتحديث سيرفر Ubuntu وإنشاء مستخدم إداري وحماية الاتصال وتفعيل الجدار الناري

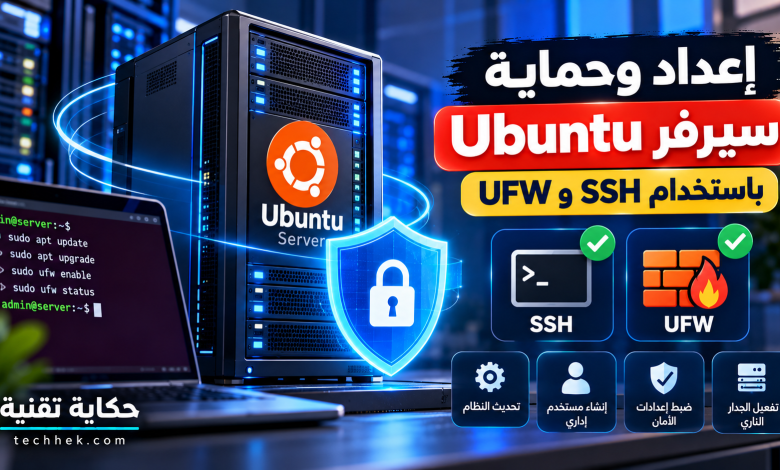
بعد شراء سيرفر VPS وتثبيت نظام Ubuntu Server عليه، تبدأ مرحلة مهمة لا ينبغي تجاهلها: إعداد السيرفر وتأمينه قبل استضافة المواقع والتطبيقات.
فالسيرفر الجديد قد يكون متصلًا بالإنترنت مباشرة، ويمكن الوصول إلى بعض خدماته من خارج الشبكة. وإذا لم تُضبط صلاحيات المستخدمين والاتصال عن بُعد والجدار الناري بصورة صحيحة، فقد يتعرض لمحاولات دخول غير مصرح بها.
لكن تأمين السيرفر لا يعني تثبيت عدد كبير من البرامج الأمنية؛ بل يبدأ بخطوات أساسية، مثل تحديث النظام، واستخدام حساب إداري مناسب، وإعداد مفاتيح SSH، والسماح بالمنافذ الضرورية فقط.
في هذا الدليل من حكاية تقنية، سنتعلم كيفية إعداد سيرفر Ubuntu وتأمينه باستخدام SSH وUFW خطوة بخطوة، مع شرح الأوامر والاحتياطات اللازمة لتجنب فقدان الوصول إلى السيرفر.
تنبيه مهم قبل البدء: هذا الدليل مخصص لسيرفر Ubuntu جديد، ويفترض استخدام Ubuntu Server 24.04 LTS بإعدادات قريبة من الافتراضية. إذا كان السيرفر يستضيف مواقع فعلية أو يستخدم لوحة تحكم مثل cPanel أو خدمات Docker أو شبكة خاصة، فلا تطبق تغييرات الجدار الناري وSSH دون مراجعة الإعدادات الحالية.
ما الذي تحتاج إليه قبل إعداد سيرفر Ubuntu؟
لإكمال الشرح، تحتاج إلى:
- سيرفر VPS مثبت عليه Ubuntu Server.
- عنوان IP الخاص بالسيرفر.
- حساب يمتلك صلاحيات الإدارة.
- إمكانية الوصول إلى لوحة تحكم مزود الاستضافة.
- برنامج Terminal أو PowerShell للاتصال عبر SSH.
- وسيلة لاستعادة الوصول، مثل Console أو Rescue Mode لدى مزود الخدمة.
ويُفضل إنشاء نسخة احتياطية أو Snapshot إذا كان السيرفر يحتوي على بيانات مهمة.
الأهم: تأكد من إمكانية فتح Console من لوحة مزود الخدمة قبل تعديل إعدادات SSH أو الجدار الناري.
1. الاتصال بسيرفر Ubuntu باستخدام SSH
SSH هو اختصار لعبارة Secure Shell، وهو بروتوكول يسمح بالاتصال الآمن بالخوادم وإدارة النظام عن بُعد.
يمكنك استخدامه من Windows عبر PowerShell أو Windows Terminal، ومن Linux وmacOS عبر الطرفية.
كيفية الاتصال بالسيرفر
افتح الطرفية على جهازك واكتب:
ssh username@SERVER_IP
استبدل username باسم المستخدم الذي وفره مزود الاستضافة، وSERVER_IP بعنوان السيرفر الحقيقي.
على سبيل المثال:
ssh ubuntu@203.0.113.10
عنوان IP في المثال مخصص للتوثيق، وليس سيرفرًا فعليًا.
قد يختلف اسم المستخدم الأولي بحسب صورة النظام ومزود الاستضافة؛ فقد يكون ubuntu أو حسابًا آخر.
عند الاتصال للمرة الأولى، قد تظهر رسالة تطلب تأكيد بصمة مفتاح السيرفر.
لا توافق على البصمة دون التحقق منها عبر مصدر موثوق، مثل لوحة المزود أو قناة إدارية آمنة، خصوصًا إذا ظهرت رسالة تحذير بشأن تغير المفتاح لاحقًا.
بعد نجاح الاتصال، يمكنك تنفيذ أوامر إدارة النظام بحسب صلاحيات حسابك.
2. التحقق من إصدار Ubuntu وحالة النظام
قبل تثبيت البرامج أو تعديل الإعدادات، تأكد من إصدار Ubuntu المثبت.
استخدم الأمر:
cat /etc/os-release
ستظهر معلومات تتضمن اسم التوزيعة وإصدارها.
يمكنك أيضًا فحص إصدار النواة باستخدام:
uname -r
ولمعرفة حالة الموارد الأساسية:
free -h
يعرض هذا الأمر معلومات عن الذاكرة العشوائية.
أما الأمر:
df -h
فيعرض استخدام مساحة التخزين في أنظمة الملفات.
لماذا هذه الخطوة مهمة؟
لأن بعض إعدادات الخدمات تختلف بين إصدارات Ubuntu، كما أن مساحة التخزين غير الكافية قد تمنع تثبيت التحديثات.
ويجب التأكد من أن الإصدار المستخدم ما زال يتلقى التحديثات الأمنية المناسبة.
3. تحديث Ubuntu وتثبيت التحديثات الأمنية
تحديث نظام التشغيل من أول الخطوات التي يُنصح بها عند تجهيز السيرفر.
فالتحديثات قد تتضمن إصلاحات أمنية وتحسينات للاستقرار وتصحيحات لأخطاء معروفة.
تحديث قائمة الحزم
نفذ الأمر:
sudo apt update
هذا الأمر يحدّث معلومات الحزم المتوفرة في المستودعات، لكنه لا يثبت التحديثات بنفسه.
تثبيت التحديثات المتاحة
بعد مراجعة حالة النظام، نفذ:
sudo apt upgrade
اقرأ ملخص التغييرات قبل الموافقة، خصوصًا إذا لم يكن السيرفر جديدًا.
قد تستغرق العملية عدة دقائق بحسب عدد الحزم وسرعة الاتصال.
هل يجب إعادة تشغيل السيرفر؟
بعض التحديثات، مثل تحديثات النواة، قد تتطلب إعادة تشغيل حتى تدخل حيز الاستخدام.
يمكنك التحقق من وجود إشارة إلى الحاجة لإعادة التشغيل عبر:
test -f /var/run/reboot-required && echo "Reboot required" || echo "No reboot flag"
إذا كان السيرفر جديدًا ولا يستضيف خدمات مهمة، يمكنك جدولة إعادة التشغيل عند الحاجة باستخدام:
sudo reboot
سيُغلق اتصال SSH أثناء إعادة التشغيل، ثم يمكنك الاتصال مجددًا بعد عودة النظام.
مهم: لا تنفذ إعادة تشغيل غير مخطط لها على سيرفر إنتاجي يحتوي على مواقع أو قواعد بيانات نشطة.
4. إنشاء مستخدم إداري جديد بدل الاعتماد على Root
في أنظمة Linux، يمتلك المستخدم Root صلاحيات واسعة للتحكم في النظام.
ولذلك يُفضل في الاستخدام الإداري المعتاد الاعتماد على حساب مستقل يستخدم sudo عند الحاجة إلى تنفيذ أوامر بصلاحيات مرتفعة.
إنشاء مستخدم جديد
إذا كنت متصلًا بحساب يمتلك صلاحيات الإدارة، نفذ:
sudo adduser adminuser
استبدل adminuser باسم المستخدم الذي تريد إنشاءه.
سيطلب منك النظام تعيين كلمة مرور وإدخال بعض المعلومات الاختيارية.
استخدم كلمة مرور قوية وفريدة، حتى إذا كنت تخطط لاحقًا للاعتماد على مفاتيح SSH.
منح المستخدم صلاحيات Sudo
نفذ:
sudo usermod -aG sudo adminuser
يضيف هذا الأمر المستخدم إلى مجموعة sudo دون إزالة عضوياته الأخرى.
اختبار الصلاحيات
افتح جلسة اتصال جديدة بالحساب إذا كانت طريقة المصادقة الحالية تسمح بذلك، ثم نفذ:
sudo whoami
إذا ظهرت كلمة root بعد إدخال كلمة مرور المستخدم عند الطلب، فهذا يعني أن الحساب استطاع تنفيذ الأمر بصلاحيات إدارية.
لا تحذف حساب الإدارة الأصلي أو تعطله في هذه المرحلة. يجب أولًا التأكد من نجاح اتصال المستخدم الجديد وصلاحياته.
5. إنشاء مفتاح SSH لحماية الاتصال بالسيرفر
يمكن استخدام مفاتيح SSH للمصادقة بدل الاعتماد على كلمة مرور الحساب أثناء الاتصال.
تتكون هذه الطريقة من مفتاحين:
المفتاح الخاص Private Key: يُحفظ على جهازك ولا يجب مشاركته.
المفتاح العام Public Key: يُضاف إلى الحساب المسموح له بالاتصال على السيرفر.
إنشاء مفتاح SSH
على جهازك الشخصي، وليس داخل السيرفر، افتح الطرفية ونفذ:
ssh-keygen -t ed25519 -C "ubuntu-server"
يمكنك تغيير التعليق إلى اسم يساعدك على تمييز المفتاح.
اختر مكان حفظ المفتاح، ثم عيّن عبارة مرور قوية لحماية المفتاح الخاص.
إذا كنت تمتلك مفتاح SSH مناسبًا بالفعل، فلا حاجة إلى إنشاء مفتاح جديد لكل اتصال.
لماذا نستخدم Ed25519؟
Ed25519 خوارزمية حديثة مدعومة في OpenSSH، وتُعد خيارًا مناسبًا لإنشاء مفاتيح SSH في البيئات المتوافقة معها.
لكن يجب التأكد من توافق المفتاح مع الأجهزة والخدمات المستخدمة.
6. إضافة المفتاح العام إلى المستخدم الجديد
بعد إنشاء المفتاح، يجب السماح للمستخدم الإداري الجديد باستخدامه.
الطريقة الأولى: استخدام ssh-copy-id
إذا كان الأمر ssh-copy-id متاحًا على جهازك، وكان السيرفر يسمح بطريقة مصادقة مناسبة لإعداد المفتاح، يمكنك تنفيذ:
ssh-copy-id adminuser@SERVER_IP
قد تحتاج إلى تحديد ملف المفتاح العام باستخدام الخيار -i إذا لم يكن المفتاح الافتراضي هو المطلوب.
الطريقة الثانية: الإضافة اليدوية
إذا لم يكن ssh-copy-id متاحًا، فيمكن إضافة محتوى المفتاح العام إلى الملف:
~/.ssh/authorized_keys
داخل الحساب المستهدف على السيرفر.
يجب التأكد من أن الملف يحتوي على المفتاح العام فقط، وليس المفتاح الخاص.
كما ينبغي ضبط ملكية الملفات وصلاحياتها بصورة صحيحة.
بالنسبة إلى حساب adminuser، يمكن تنفيذ الأوامر التالية من جلسة إدارية موثوقة:
sudo install -d -m 700 -o adminuser -g adminuser /home/adminuser/.ssh
ثم إنشاء أو تحرير ملف authorized_keys وإضافة المفتاح العام إليه.
بعد ذلك اضبط الملكية والصلاحيات:
sudo chown adminuser:adminuser /home/adminuser/.ssh/authorized_keys
sudo chmod 600 /home/adminuser/.ssh/authorized_keys
إذا كان مجلد المنزل مختلفًا عن المسار المعروض، فاستخدم المسار الفعلي للمستخدم.
اختبار الاتصال بالمفتاح
افتح نافذة طرفية جديدة على جهازك ونفذ:
ssh -i ~/.ssh/id_ed25519 adminuser@SERVER_IP
استبدل مسار المفتاح إذا اخترت اسمًا أو مكانًا مختلفًا عند إنشائه.
إذا نجح الاتصال، اختبر صلاحيات الإدارة باستخدام:
sudo whoami
لا تغلق جلسة SSH الأصلية حتى تتأكد من أن الاتصال الجديد يعمل بصورة سليمة.
7. تأمين إعدادات SSH
بعد التأكد من نجاح اتصال المستخدم الجديد باستخدام المفتاح، يمكنك التفكير في تقليل طرق الدخول غير الضرورية.
من الإعدادات الشائعة:
- منع تسجيل الدخول المباشر بحساب Root.
- تعطيل المصادقة بكلمة المرور عند توفر طريقة دخول بديلة مجربة.
- تقييد المستخدمين المسموح لهم بالاتصال عند الحاجة.
لكن هذه التغييرات تحتاج إلى حذر؛ فقد يؤدي خطأ واحد إلى فقدان الوصول إلى السيرفر.
أين توجد إعدادات SSH؟
من الملفات المستخدمة:
/etc/ssh/sshd_config
وقد توجد إعدادات إضافية داخل:
/etc/ssh/sshd_config.d/
في Ubuntu، يمكن أن تؤثر ملفات الإعداد الإضافية في القيم الفعلية المستخدمة، لذلك يجب مراجعتها قبل تعديل الإعدادات.
مثال لإعدادات الحماية
يمكن أن تتضمن سياسة SSH المناسبة لسيرفر يعتمد على المفاتيح:
PermitRootLogin no
PasswordAuthentication no
KbdInteractiveAuthentication no
لكن لا تضف هذه القيم قبل التأكد من نجاح تسجيل الدخول بالمفتاح، وعدم اعتمادك على المصادقة بكلمة المرور أو آلية تفاعلية أخرى للوصول الإداري.
ومن الأفضل فحص الإعدادات الموجودة مسبقًا وعدم إنشاء توجيهات متعارضة.
التحقق من صحة الإعدادات
بعد إجراء التعديلات، استخدم:
sudo sshd -t
إذا لم يظهر خطأ، فهذا يشير إلى نجاح فحص صياغة الإعدادات، لكنه لا يضمن أن اتصالك الجديد سيعمل.
يمكن أيضًا مراجعة القيم الفعلية ذات الصلة باستخدام:
sudo sshd -T
تطبيق التعديلات
بعد التحقق من الإعدادات، يمكن استخدام:
sudo systemctl reload ssh
لكن بعض إعدادات Ubuntu 24.04 تستخدم تفعيل SSH عبر systemd socket، وقد تحتاج التغييرات المتعلقة بمنفذ الاستماع إلى خطوات إضافية.
لهذا لا ننصح بتغيير منفذ SSH ضمن هذا الشرح الأساسي.
اختبار إلزامي: أبقِ الجلسة الحالية مفتوحة، وافتح اتصالًا جديدًا بالمستخدم الإداري والمفتاح الخاص، ثم تحقق من عمل sudo. لا تُنهِ الجلسة القديمة إلا بعد نجاح الاختبار.
8. ما هو الجدار الناري UFW؟
UFW هو اختصار لعبارة Uncomplicated Firewall.
وهو أداة لإدارة قواعد الجدار الناري في Ubuntu باستخدام أوامر أبسط من التعامل المباشر مع أدوات تصفية الشبكة منخفضة المستوى.
يساعد UFW على تحديد الاتصالات الواردة المسموح بها إلى السيرفر.
على سبيل المثال، قد تحتاج إلى السماح بالاتصال عبر SSH لإدارة السيرفر، بينما لا تحتاج إلى فتح منافذ قواعد البيانات للعامة.
هل UFW مفعّل تلقائيًا؟
قد يكون UFW مثبتًا لكنه غير مفعّل في تثبيت Ubuntu الافتراضي.
للتحقق من حالته، نفذ:
sudo ufw status verbose
إذا ظهرت الحالة inactive، فهذا يعني أن UFW غير مفعّل.
لكن قد توجد قواعد حماية أخرى على مستوى مزود الاستضافة أو أدوات شبكة مختلفة.
9. السماح باتصال SSH قبل تفعيل UFW
هذه أهم خطوة عند إعداد الجدار الناري على سيرفر بعيد.
لا تُفعّل UFW قبل التأكد من السماح بمنفذ SSH المستخدم فعليًا.
إذا كان SSH يستخدم المنفذ الافتراضي 22، فيمكن السماح له باستخدام:
sudo ufw allow 22/tcp
أو باستخدام ملف تعريف OpenSSH إذا كان متاحًا ويطابق إعدادك:
sudo ufw allow OpenSSH
ماذا لو كان SSH يستخدم منفذًا مختلفًا؟
يجب السماح بالمنفذ الفعلي، وليس افتراض أن المنفذ 22 مستخدم دائمًا.
ويمكن مراجعة إعدادات SSH الفعلية وإعدادات systemd socket عند الحاجة.
كذلك تحقق من جدار الحماية لدى مزود VPS، فقد يمنع الاتصال حتى لو سمح به UFW.
لماذا يجب إبقاء Console متاحًا؟
إذا منعت اتصال SSH بالخطأ، فقد تحتاج إلى Console أو Rescue Mode لتصحيح قواعد الجدار الناري.
لهذا ينبغي التأكد من توفر وسيلة وصول مستقلة قبل التفعيل.
10. تفعيل جدار الحماية UFW
بعد التأكد من السماح باتصال SSH ومراجعة المنافذ المطلوبة للخدمات الأخرى، يمكنك تفعيل UFW.
ضبط السياسات الأساسية
في سيرفر جديد لا يعمل بوصفه موجّه شبكة أو مضيف حاويات، قد تكون السياسة المناسبة:
sudo ufw default deny incoming
sudo ufw default allow outgoing
تمنع السياسة الأولى الاتصالات الواردة غير المسموح بها، بينما تسمح الثانية بالاتصالات الصادرة.
تنبيه: هذه السياسات ليست مناسبة تلقائيًا لجميع البيئات، خصوصًا السيرفرات التي تستخدم Docker أو Kubernetes أو VPN أو إعدادات توجيه الشبكات.
تفعيل UFW
نفذ:
sudo ufw enable
قد يظهر تحذير بشأن احتمال تعطيل اتصالات SSH الحالية.
لا تتابع إذا لم تكن قد تحققت من قاعدة السماح بمنفذ الإدارة الصحيح.
التحقق من الحالة
نفذ:
sudo ufw status verbose
يُفترض أن تظهر حالة الجدار الناري والقواعد المفعلة.
بعد ذلك افتح جلسة SSH جديدة واختبر الاتصال.
11. فتح منافذ HTTP وHTTPS عند استضافة موقع
إذا كنت تخطط لتثبيت Nginx أو Apache واستضافة موقع ويب، فستحتاج عادةً إلى السماح باتصالات HTTP وHTTPS.
المنفذان الشائعان هما:
| الخدمة | المنفذ |
|---|---|
| SSH | 22 افتراضيًا |
| HTTP | 80 |
| HTTPS | 443 |
السماح باتصالات الويب
يمكن استخدام:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
ثم مراجعة القواعد:
sudo ufw status numbered
لا تفتح هذه المنافذ إذا لم تكن بحاجة إليها بعد، ولا تفتح منافذ قواعد البيانات مثل MySQL للعامة لمجرد تثبيت الخدمة.
ويجب الانتباه إلى أن السماح بالمنفذ في UFW لا يعني أن خدمة الويب تعمل أو أن الموقع أصبح جاهزًا.
12. السماح بالاتصال من عنوان IP محدد
إذا كنت تدير السيرفر من عنوان IP ثابت، فيمكن تقييد SSH للسماح بالاتصال من هذا العنوان فقط.
على سبيل المثال:
sudo ufw allow from 198.51.100.20 to any port 22 proto tcp
هذا العنوان مخصص للأمثلة، ويجب استبداله بعنوان الإدارة الحقيقي.
لكن لا تعتمد على هذه الطريقة إذا كان عنوان IP لديك يتغير باستمرار، إلا إذا كنت تمتلك خطة وصول بديلة.
مهم: لا تحذف قاعدة SSH العامة قبل التأكد من أن قاعدة العنوان المحدد تعمل وأنك تستطيع الاتصال من شبكة الإدارة المطلوبة.
13. مراقبة حالة السيرفر بعد الإعداد
بعد الانتهاء من التحديثات وإعداد المستخدم والجدار الناري، من المفيد مراجعة حالة الخدمات والموارد.
التحقق من خدمة SSH
systemctl status ssh
عرض المنافذ المستمعة
sudo ss -tulpen
يساعد هذا الأمر على معرفة الخدمات التي تستمع إلى اتصالات الشبكة.
فحص استخدام الذاكرة
free -h
فحص مساحة التخزين
df -h
فحص حالة UFW
sudo ufw status verbose
مراجعة سجلات SSH
sudo journalctl -u ssh --since "1 hour ago"
قد تختلف طريقة تسجيل بعض الأحداث بحسب إعدادات الخدمة والنظام.
ولا تعتبر كل محاولة اتصال غير ناجحة دليلًا على حدوث اختراق؛ المهم مراجعة السجلات والبحث عن الأنشطة غير المعتادة.
14. تفعيل التحديثات الأمنية التلقائية
تتضمن تثبيتات Ubuntu Server المعتادة آلية للتحديثات التلقائية باستخدام unattended-upgrades، لكن يجب التحقق من حالتها وإعداداتها.
مراجعة وجود الحزمة
dpkg -l unattended-upgrades
مراجعة إعدادات التحديث
يمكن الاطلاع على ملفات الإعداد الموجودة ضمن:
/etc/apt/apt.conf.d/
ومن المهم عدم افتراض أن التحديثات التلقائية تغطي جميع البرامج الخارجية أو المستودعات الإضافية.
كما أن بعض التحديثات قد تتطلب إعادة تشغيل.
إذا كنت تدير سيرفر إنتاجي، فحدد سياسة واضحة للصيانة وإعادة التشغيل والنسخ الاحتياطية قبل تعديل إعدادات التحديثات.
15. إعداد النسخ الاحتياطية قبل استضافة المواقع
تأمين SSH وتفعيل UFW لا يحميان البيانات من جميع المخاطر.
فقد يحدث فقدان للملفات بسبب خطأ إداري أو عطل في التخزين أو مشكلة برمجية.
لهذا يجب إعداد نسخ احتياطية قبل تشغيل المواقع المهمة.
ما الذي ينبغي نسخه؟
بحسب طبيعة السيرفر، قد تحتاج إلى نسخ:
- ملفات المواقع.
- قواعد البيانات.
- ملفات الإعداد المهمة.
- شهادات TLS ومفاتيحها عند الحاجة، مع حمايتها.
- بيانات التطبيقات التي لا يمكن إعادة إنشائها.
هل Snapshot تكفي؟
ليست دائمًا.
قد تساعد Snapshot على استعادة حالة السيرفر، لكنها قد تعتمد على البنية نفسها التي يستضيف عليها المزود خادمك.
من الأفضل وجود نسخة احتياطية مستقلة، مع اختبار الاستعادة بصورة دورية.
16. أخطاء شائعة عند تأمين Ubuntu Server
تعطيل كلمات مرور SSH قبل اختبار المفاتيح
قد يؤدي ذلك إلى فقدان الاتصال إذا لم يكن المفتاح مضبوطًا بصورة صحيحة.
تفعيل UFW قبل السماح بمنفذ الإدارة
من أكثر الأخطاء خطورة عند إعداد السيرفرات البعيدة.
إغلاق جلسة SSH الوحيدة أثناء الاختبار
يجب الاحتفاظ بجلسة عاملة حتى تنجح جلسة جديدة بالإعدادات المعدلة.
استخدام حساب Root لجميع المهام
الأفضل استخدام حساب إداري مستقل ورفع الصلاحيات عند الحاجة.
فتح جميع المنافذ
السماح بجميع الاتصالات الواردة يلغي جانبًا مهمًا من فائدة الجدار الناري.
الاعتماد على تغيير منفذ SSH وحده
قد يقلل تغيير المنفذ بعض محاولات الاتصال الآلية، لكنه لا يغني عن المصادقة القوية والتحديثات وضبط الصلاحيات.
إهمال جدار الحماية لدى مزود VPS
قد توجد قواعد إضافية خارج نظام Ubuntu، ويجب فهم علاقتها بقواعد UFW.
تطبيق الشرح على سيرفر إنتاجي دون مراجعة
قد تختلف احتياجات السيرفرات التي تستخدم لوحات تحكم أو حاويات أو شبكات خاصة، لذلك لا توجد مجموعة أوامر تصلح لجميع البيئات دون تعديل.
قائمة التحقق بعد إعداد السيرفر
قبل البدء باستضافة المواقع، تأكد من إنجاز العناصر التالية:
| المهمة | طريقة التحقق |
|---|---|
| تحديث Ubuntu | مراجعة نتيجة أوامر APT |
| إنشاء مستخدم إداري | نجاح الاتصال بالحساب الجديد |
| تفعيل صلاحيات Sudo | نجاح sudo whoami |
| إعداد مفاتيح SSH | نجاح الاتصال بالمفتاح |
| حماية SSH | نجاح اختبار جلسة جديدة بعد التعديل |
| إعداد UFW | ظهور القواعد الصحيحة |
| السماح بمنفذ الإدارة | استمرار الاتصال عبر SSH |
| مراجعة المنافذ | استخدام ss |
| التحديثات الأمنية | مراجعة إعدادات التحديث التلقائي |
| النسخ الاحتياطية | وجود نسخة قابلة للاستعادة |
لا تعتبر السيرفر آمنًا بالكامل بمجرد إكمال هذه الخطوات؛ فالأمان عملية مستمرة تشمل التحديث والمراقبة وإدارة الخدمات والنسخ الاحتياطية.
الأسئلة الشائعة حول إعداد سيرفر Ubuntu
هل يمكن إعداد Ubuntu Server دون لوحة تحكم؟
نعم. يمكن إدارة Ubuntu Server بالكامل من خلال SSH وسطر الأوامر دون تثبيت cPanel أو أي لوحة أخرى.
هل SSH آمن؟
يوفر SSH اتصالًا مشفرًا، لكن أمانه يعتمد أيضًا على المصادقة وإعدادات الخدمة وحماية المفاتيح والتحديثات.
هل يجب تعطيل Root Login؟
يُفضل عادةً منع تسجيل الدخول المباشر بحساب Root عندما يتوفر حساب إداري بديل مجرب. لكن يجب التأكد من عدم فقدان الوصول قبل تطبيق التغيير.
هل تغيير منفذ SSH يمنع الاختراق؟
لا. تغيير المنفذ ليس بديلًا عن المصادقة القوية والتحديثات وتقليل الصلاحيات.
هل UFW يحمي السيرفر من جميع الهجمات؟
لا. UFW يتحكم في اتصالات الشبكة وفق القواعد، لكنه لا يعالج الثغرات الموجودة في التطبيقات أو كلمات المرور الضعيفة أو أخطاء البرمجة.
هل يجب فتح المنفذين 80 و443؟
إذا كنت ستشغّل خدمة ويب عامة عبر HTTP وHTTPS، فغالبًا ستحتاج إليهما. أما إذا لم تكن تستضيف موقعًا بعد، فلا داعي لفتحهما مسبقًا.
ماذا أفعل إذا فقدت الاتصال بالسيرفر بعد تفعيل UFW؟
استخدم Console أو Rescue Mode لدى مزود الاستضافة، ثم راجع قواعد الجدار الناري ومنفذ SSH الفعلي. لا تكرر تغييرات عشوائية دون معرفة سبب المشكلة.
هل يمكن تطبيق الخطوات على Ubuntu 22.04 أو 26.04؟
تنطبق المفاهيم الأساسية على إصدارات Ubuntu المدعومة، لكن قد تختلف إعدادات SSH وsystemd والخدمات والحزم. لذلك يجب مراجعة توثيق الإصدار المثبت قبل تنفيذ التعديلات.
الخلاصة
يُعد إعداد سيرفر Ubuntu وتأمينه خطوة أساسية قبل استضافة أي موقع أو تطبيق على VPS.
ابدأ بتحديث النظام والتحقق من موارده، ثم أنشئ مستخدمًا إداريًا مستقلًا واضبط الاتصال باستخدام مفاتيح SSH.
بعد التأكد من نجاح الاتصال الجديد، راجع إعدادات SSH بعناية، وفعّل جدار الحماية UFW مع السماح بالمنافذ الضرورية فقط.
وتذكر أن أهم قاعدة عند تعديل إعدادات السيرفر عن بُعد هي عدم إغلاق جلسة الاتصال الحالية قبل اختبار الإعدادات الجديدة.
وأخيرًا، لا تهمل التحديثات الأمنية والنسخ الاحتياطية ومراقبة الخدمات؛ فهي عناصر ضرورية للحفاظ على استقرار السيرفر وأمانه على المدى الطويل.
ولفهم الأساس التقني قبل البدء، يمكنك قراءة مقالنا السابق على حكاية تقنية بعنوان «ما هو VPS؟ دليل شامل لفهم السيرفرات الافتراضية».
هذا المقال بالتعاون مع فريق حكاية هوست
وفي مقال قادم من قسم إدارة السيرفرات، سنتعرف على كيفية تثبيت Nginx على Ubuntu واستضافة أول موقع إلكتروني باستخدام HTTPS.
المصادر الرسمية

2 تعليقات